
H Honor
ES
DiDi finanzas

Documentos

Proporciona pautas de integración, documentación de API, instrucciones de prueba y otra información necesaria a lo largo del proceso de integración

3. Token API

Mecanismo del Centro de Autorización

AuC: Mecanismo del Centro de Autorización.

DiDi BNPL está utilizando el mecanismo de autorización JWT_Token para identificar la identidad del socio.

Flujo de Trabajo de AuC
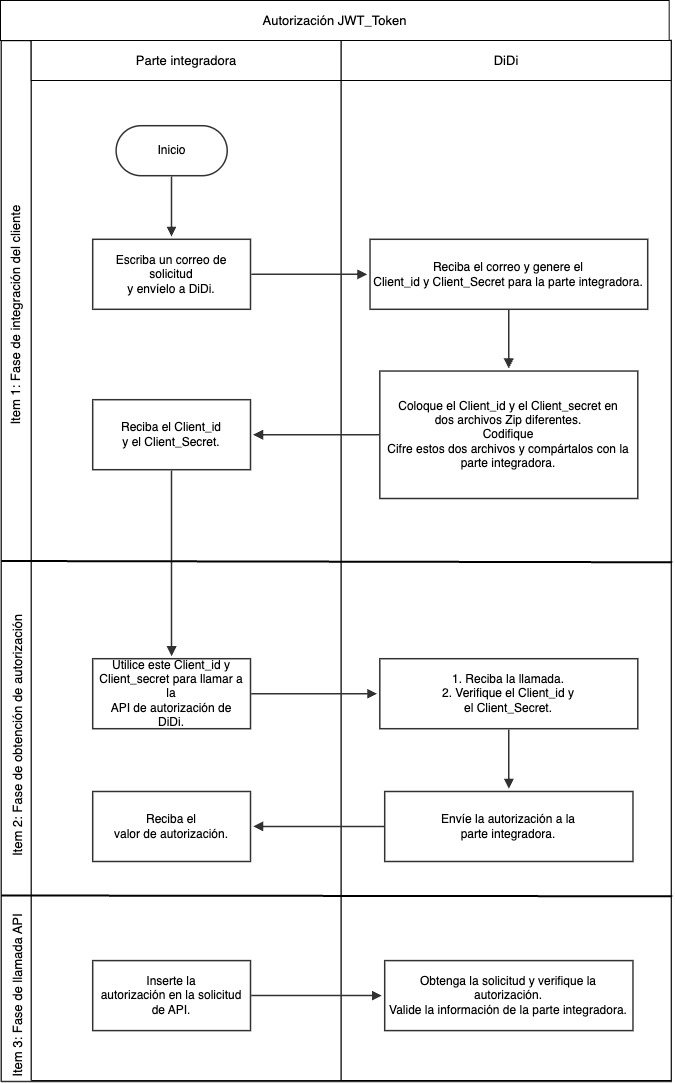
BNPL api docs图 version 1_西语版-part2 - AuC Work Flow.jpg

1. Fase de Obtención de la Clave

El socio debe solicitar a DiDi el Client_id y Client_secret.

Puede obtener el client_id y el client_secret contactando al personal de DiDi a través de su contacto comercial (BD).

P.D. Si el client_id y el client_secret quedan expuestos, pls contacte al equipo de DiDi BD directamente y pregunte al equipo de DiDi:

  • Descartar los antiguos client_id y client_secret.

  • Generar un nuevo client_id y client_secret.

Esta será una tarea urgente para el equipo de DiDi. El equipo de DiDi lo priorizará y lo cambiará inmediatamente.

2. ACCESS-TOKEN

2.1 El Flujo de Expiración de Token

Debe usar el POST /external/oauth2/token para obtener el ACCESS-TOKEN.

Este ACCESS-TOKEN expirará en 10 minutos. El ACCESS-TOKEN estará siempre disponible durante estos 10 minutos, ya sea que genere un nuevo ACCESS-TOKEN o no (válido por 10 minutos).

Sugerimos que la parte integradora pueda configurar un mecanismo para obtener el siguiente ACCESS-TOKEN dentro de los 10 minutos, por ejemplo, 9 minutos y 30 segundos.
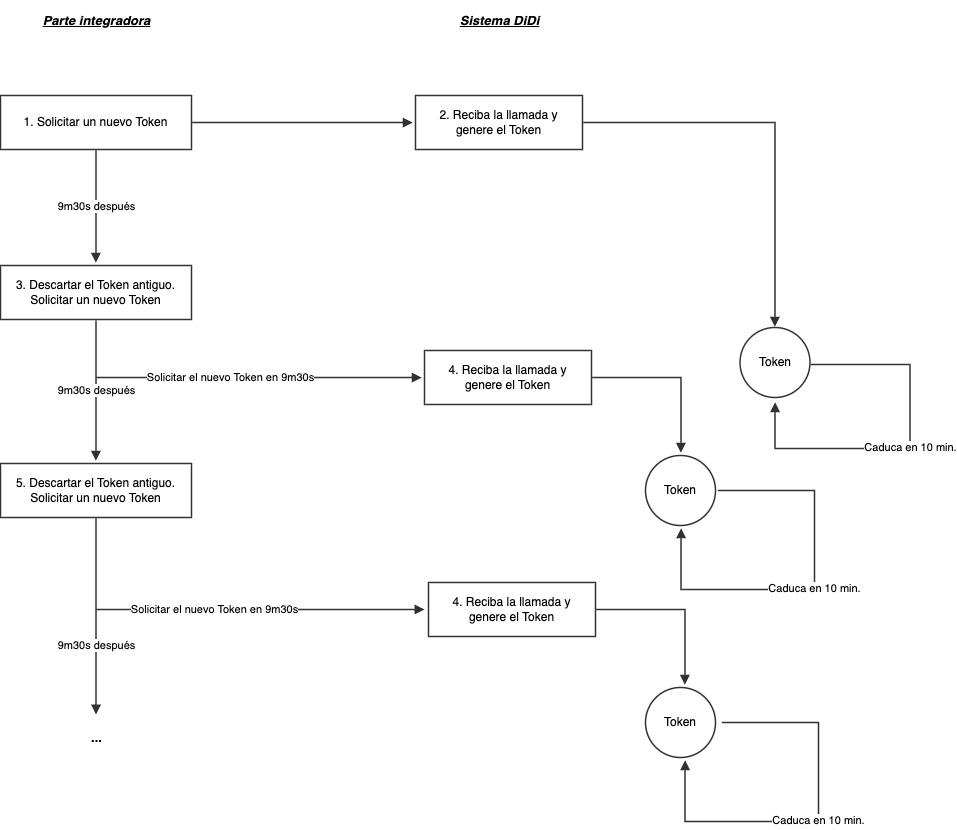
BNPL api docs图 version 1_西语版-part2 - The Token Expiration Flow.jpg

También tenemos esta lógica en este SDK. Puede utilizar nuestro SDK para implementar esta función de control de vencimiento.

2.2 Solicitud API de Token

Ruta: /external/oauth2/token

Método: POST


Encabezado

Nombre del campo Descripción del campo Valor del parámetro Presente(Obligatorio / Opcional / Condicional) Observaciones
Content-Type Tipo de contenido application/x-www-form-urlencoded Obligatorio
X-Paylater-Request-Id Clave Idempotente (UUID) por ejemplo, "f81d4fae-7dec-11d0-a765-00a0c91e6bf6" Obligatorio Debe ser una cadena UUID en minúsculas con guiones. Las solicitudes con mayúsculas o sin guiones serán rechazadas.


Cuerpo

Nombre del campo Tipo Descripción del campo Presente(Obligatorio / Opcional / Condicional)
grant_type Cadena Tipo de autorización. Valor fijo: client_credentials Obligatorio
client_id Cadena Client_id que se obtiene de la "Fase de integración del cliente". Obligatorio
client_secret Cadena Client_secret que se obtiene de la "Fase de integración del cliente". Obligatorio


2.3 Respuesta API de Token

Encabezado

Nombre del campo Descripción del campo Valor del parámetro Presente(Obligatorio / Opcional / Condicional) Observaciones
Content-Type Tipo de contenido application/x-www-form-urlencoded Obligatorio


Cuerpo

Nombre del campo Tipo Descripción del campo Presente(Obligatorio / Opcional / Condicional)
access_token Cadena La información access_token.
Debe poner este valor en el campo Autorización en el encabezado de la solicitud.
Obligatorio
token_type Cadena El tipo de token.
Normalmente, será Bearer ACCESS-TOKEN.
Obligatorio
expires_in Entero El tiempo de expiración.
Lo configuramos como 600 segundos. Significa que el access_token caducará en 600 segundos.
Obligatorio
scope Cadena El ámbito aplicado del access_token.
Ahora, es el valor fijo: todo.
Obligatorio

3. Fase de Llamada de la API

Para cada API, pls ayude a insertar el access_token en el campo de Autorización en el encabezado de la solicitud.

Para la información detallada, pls consulte las otras especificaciones de API.

Se copió correctamente.