


认证中心机制
AuC: 授权中心机制。
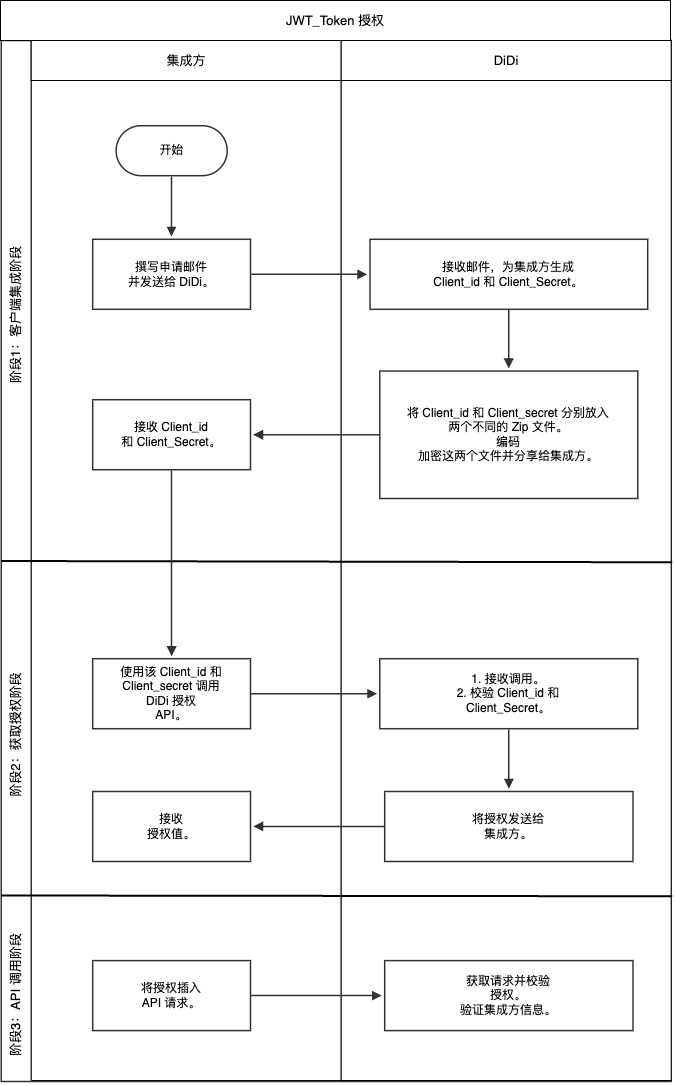
DiDi BNPL 正在使用JWT_Token授权机制来识别机构身份。
AuC 工作流程
1. 获取秘钥阶段
机构向DiDi申请Client_id和Client_secret。
可通过您的商务同学,联系DiDi工作人员进行client_id和client_secret的获取。
P.S.如果client_id和client_secret暴露了,请直接联系滴滴BD团队,询问滴滴团队:
- 丢弃旧的client_id和client_secret。
- 生成新的client_id和client_secret。
这将是滴滴团队的当务之急。滴滴团队会优先处理,并立即更改。
2. ACCESS-TOKEN
2.1 The Token Expiration Flow
您应该使用"POST /external/oauth2/token" 来获取ACCESS-TOKEN。
此ACCESS-TOKEN将在10分钟后过期。无论您是否生成新的ACCESS-TOKEN,ACCESS-TOKEN都将在10分钟后失效 (有效期10分钟)。
我们建议集成方(机构 or 合作伙伴)可以设置一个机制,在十分钟内来获取下一个ACCESS-TOKEN,例如9分钟和30秒。
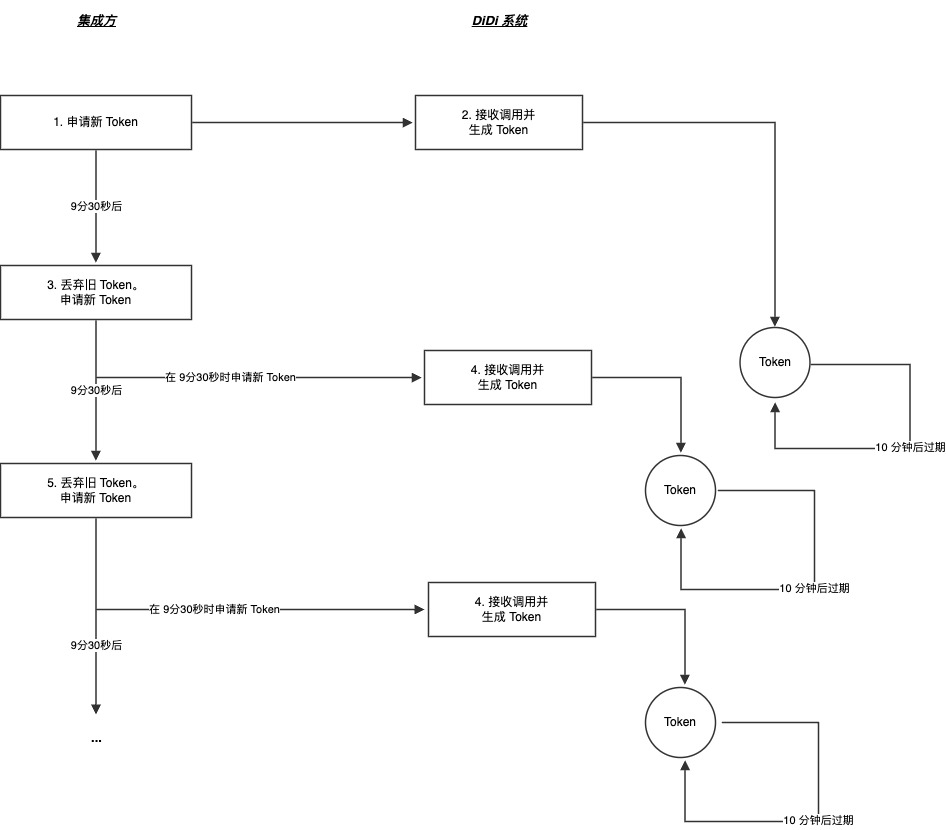
我们在这个SDK中也包含了这个逻辑。您可以使用我们的SDK来实现此过期时间控制功能。
2.2 令牌 API 请求
Path: /external/oauth2/token
Method: POST
Header
Body
2.3 令牌 API 响应
Header
Body
3. API调用阶段
对于每个API,请将access_token插入到请求头的Authorization字段中。
具体请参考其他的API接口。